区块链技术基础 原理、架构与应用
引言
区块链技术自2008年比特币白皮书发布以来,已从加密货币的底层支撑演变为一种具有广泛影响力的信任基础设施。它通过分布式账本、密码学与共识机制,在无需中心化权威的环境中实现了数据的不可篡改与可追溯。本文旨在系统梳理区块链的技术基础,包括核心概念、体系架构、关键机制、类型划分以及主要应用场景,为读者构建一个清晰的理解框架。
一、区块链的核心概念
区块链本质上是一个分布式账本(Distributed Ledger),由按时间顺序链接的区块(Block)组成,每个区块包含若干交易记录。其核心特征包括:
- 去中心化:网络中没有单一控制节点,数据由所有参与者共同维护。
- 不可篡改:一旦交易被确认并写入区块,修改需要控制超过51%的网络算力或权益,成本极高。
- 透明可追溯:所有交易公开记录在链上,可追溯历史来源。
- 密码学安全:利用哈希函数和非对称加密保证数据完整性与身份认证。
二、区块链体系架构
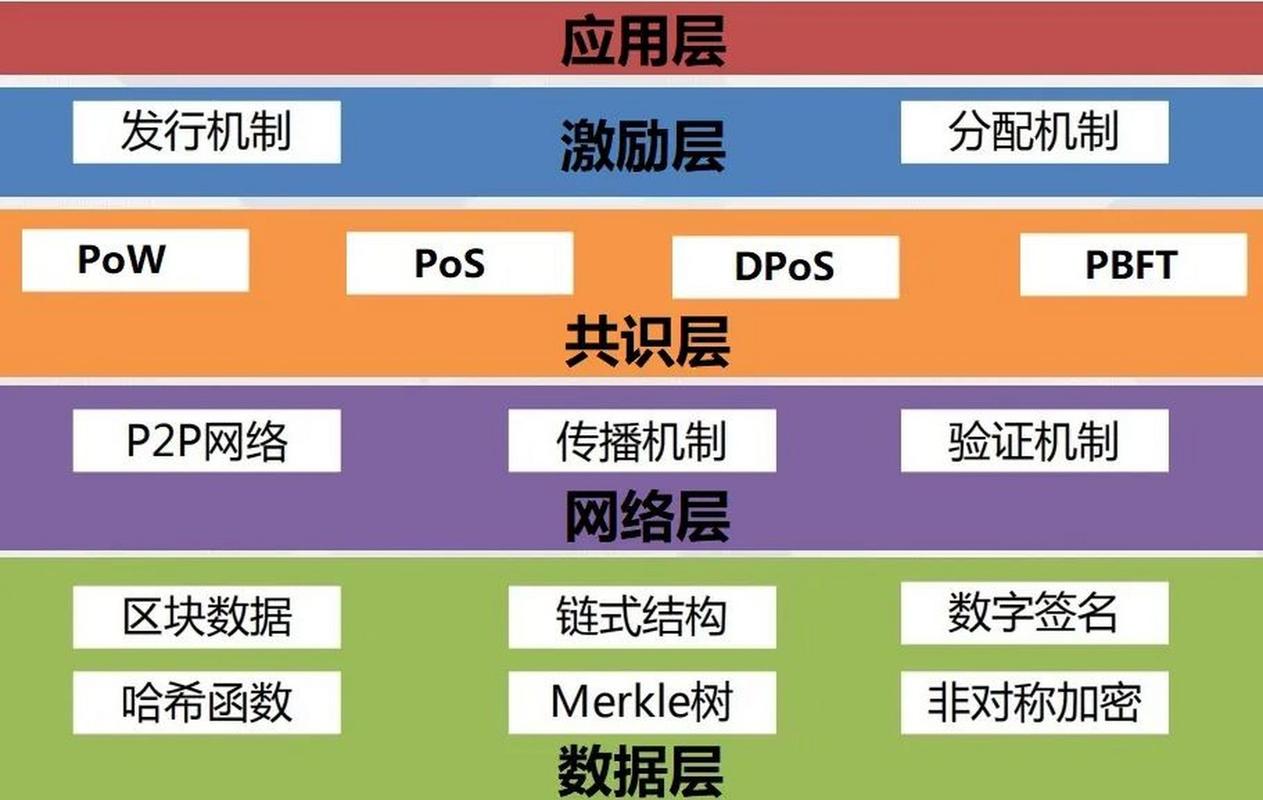
典型的区块链系统采用分层架构,通常包括以下层次:
- 数据层:描述区块数据结构、链式链接、哈希指针、默克尔树(Merkle Tree)以及数字签名。
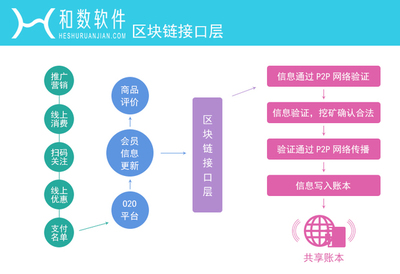
- 网络层:实现节点间的P2P通信、交易传播和区块同步。
- 共识层:负责让分布式节点对账本状态达成一致,核心是共识算法。
- 激励层:通过经济激励(如挖矿奖励、交易手续费)鼓励节点参与维护网络安全。
- 合约层:封装智能合约,实现可编程的交易逻辑。
- 应用层:面向用户的各类去中心化应用(DApp)和业务场景。
三、关键技术与机制
3.1 哈希函数与数据结构
区块链使用密码学哈希函数(如SHA-256)将任意长度数据映射为固定长度的摘要。每个区块的头部包含前一个区块的哈希值,形成链式结构。任何对历史数据的篡改都会导致后续所有区块哈希变化,从而被网络轻易发现。
默克尔树用于高效汇总区块内交易,使得轻节点无需下载全部交易即可验证某笔交易是否包含在区块中。
3.2 非对称加密与数字签名
用户通过公钥和私钥对交易进行签名。公钥作为地址标识,私钥用于生成签名,网络节点可验证签名有效性,确保交易不可抵赖且未被篡改。
3.3 共识算法
共识机制是区块链的灵魂,决定了谁有权生成新区块以及如何达成一致。主流算法包括:
- 工作量证明(PoW):节点通过计算竞争记账权,安全但能耗高。
- 权益证明(PoS):根据持有代币的数量和时间分配记账权,节能但可能趋于中心化。
- 委托权益证明(DPoS):由持币者选举代表轮流出块,效率高但去中心化程度较低。
- 实用拜占庭容错(PBFT):适用于联盟链场景,通过多轮投票达成共识,吞吐量高但节点规模受限。
3.4 智能合约
智能合约是部署在区块链上的自动执行代码,当预设条件满足时自动触发交易。以太坊是智能合约的先驱平台,合约一旦部署便不可更改,确保了规则的可信执行,但也带来了安全审计的挑战。
四、区块链的类型
根据准入机制和参与范围,区块链可分为:
- 公有链:完全开放,任何人可参与读写和共识,如比特币、以太坊。
- 联盟链:由特定组织联盟共同维护,节点需授权准入,常用于企业级应用,如Hyperledger Fabric。
- 私有链:单一机构内部使用,中心化程度较高,适用于内部审计和数据管理。
五、典型应用场景
区块链技术已在多个领域展现潜力:
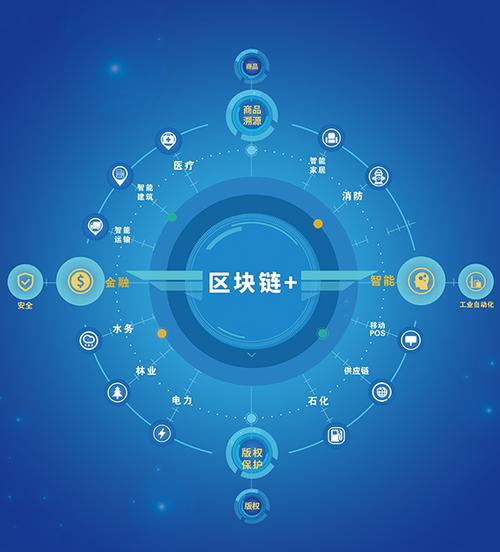
- 数字货币与支付:比特币及其他加密货币实现点对点价值转移。
- 供应链管理:记录商品流转信息,实现来源可查、去向可追。
- 数字身份:用户自主管理身份数据,避免中心化平台泄露。
- 金融清算与结算:简化跨境支付流程,降低对账成本。
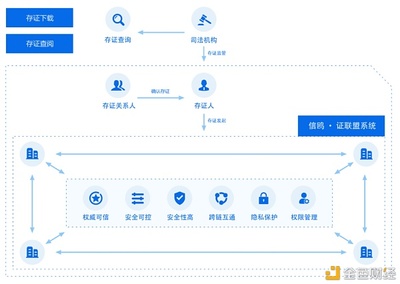
- 版权与存证:将作品哈希上链,提供不可篡改的时间戳证明。
六、挑战与展望
尽管前景广阔,区块链仍面临可扩展性(吞吐量低、确认延迟)、隐私保护(交易透明与隐私的平衡)、互操作性(跨链通信)以及监管合规等挑战。Layer 2扩容方案、零知识证明、跨链协议等技术有望推动区块链走向大规模商用。
##
区块链技术通过分布式共识与密码学保障,构建了一种新型的信任范式。理解其基础原理与架构,有助于我们理性评估其适用边界,并在合适的场景中发挥其去中心化、透明可追溯的核心价值。随着技术迭代与生态完善,区块链有望成为数字经济时代的重要基础设施。
如若转载,请注明出处:http://www.xwtdl.com/product/42.html
更新时间:2026-10-24 07:08:21